

Artículo #5: Seguridad y Control de Acceso en Repositorios Documentales: ¿Quién puede ver, modificar o compartir sus documentos?
Updated: 1 day ago
Almacenar sus documentos en un repositorio digital es importante. Pero asegurarse de que solamente las personas autorizadas puedan acceder a ellos es indispensable
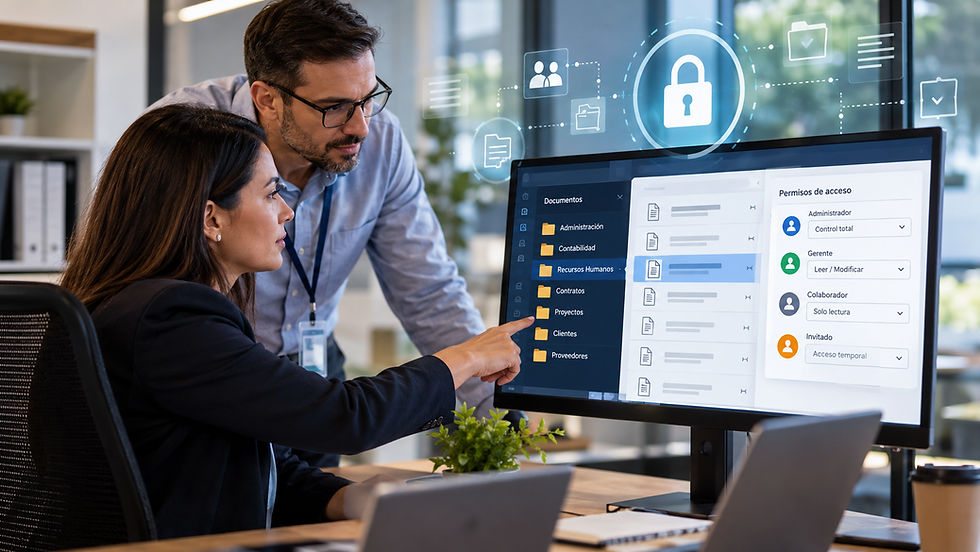
Imagine que su empresa ha digitalizado miles de documentos y los ha organizado en un repositorio centralizado. Ahora sus empleados pueden encontrar contratos, facturas, expedientes y otros archivos en cuestión de segundos.
Parece una solución perfecta, ¿verdad?
Pero surge una pregunta fundamental:
¿Todos los empleados deben tener acceso a todos los documentos?
Probablemente no.
El personal de Contabilidad necesita consultar facturas, pero no necesariamente expedientes médicos de empleados. Recursos Humanos necesita administrar documentos del personal, pero no tiene por qué modificar contratos financieros. Y un proveedor externo podría necesitar acceso temporal a determinados archivos, sin poder consultar el resto del repositorio.
Aquí es donde la seguridad y el control de acceso se convierten en componentes esenciales de una verdadera estrategia de gestión documental.
En este quinto artículo de nuestra Serie de Repositorios Documentales explicamos, en arroz y habichuelas, cómo proteger la información de su empresa y controlar quién puede verla, modificarla, descargarla o compartirla.
1. Guardar documentos no significa que estén protegidos
Uno de los errores más comunes es asumir que, porque los documentos están almacenados en la nube, en un servidor privado o en un Sistema de Gestión Documental (DMS), automáticamente están seguros.
La realidad es que la seguridad depende de cómo se configura y administra la solución, no solamente de la plataforma utilizada.
Un repositorio puede contar con herramientas avanzadas de seguridad y, aun así, presentar riesgos si:
Todos los empleados utilizan la misma cuenta.
Se conceden permisos administrativos innecesarios.
Los enlaces para compartir documentos están disponibles públicamente.
No se desactivan los accesos de empleados que abandonan la empresa.
No existe un registro adecuado de actividades.
No se mantienen respaldos independientes de la información.
La tecnología ofrece los controles. La empresa debe establecer cómo utilizarlos.
2. El principio de mínimo privilegio: cada persona accede solamente a lo que necesita
En seguridad informática existe un concepto conocido como Principio de Mínimo Privilegio.
Su significado es sencillo:
Cada usuario debe tener únicamente los accesos necesarios para realizar su trabajo.
Por ejemplo, una organización podría establecer los siguientes permisos:
Departamento / Usuario | Documentos autorizados | Nivel de acceso |
Recursos Humanos | Expedientes administrativos de empleados | Consultar y modificar |
Personal autorizado de RR. HH. | Documentos médicos y confidenciales del personal | Acceso restringido |
Contabilidad | Facturas y comprobantes de pago | Consultar, añadir y modificar |
Gerencia | Informes administrativos y financieros | Consultar |
Compras | Órdenes de compra y documentación de proveedores | Consultar y modificar |
Auditor externo | Documentos específicos para auditoría | Solo lectura, temporal |
Esta tabla es ilustrativa. Los permisos reales deben establecerse de acuerdo con las responsabilidades y políticas de cada organización.
El objetivo no es complicar el trabajo, sino evitar que información confidencial termine en manos equivocadas, incluso accidentalmente.
3. No todos los permisos son iguales
Un repositorio documental moderno puede permitir diferentes niveles de autorización.
👁 Consultar o visualizar - Permite acceder al contenido de documentos autorizados sin necesariamente poder modificarlos.
✎ Modificar - Permite editar información documental, etiquetas, campos o archivos, según las capacidades de la plataforma.
🡣 Descargar o exportar - Permite obtener copias fuera del repositorio. No todas las plataformas permiten controlar esta acción independientemente de la visualización.
🔗Compartir Permite facilitar documentos a otros usuarios o personas externas, conforme a las políticas establecidas.
X Eliminar - Autoriza borrar documentos, sujeto a las restricciones, procesos de recuperación y políticas de retención aplicables.
Una buena práctica es evitar que todos los usuarios puedan modificar, eliminar o compartir documentos sin restricciones.
También es importante comprender que permitir visualizar un documento puede facilitar que su contenido sea copiado por otros medios. Los permisos digitales reducen riesgos, pero no garantizan que la información nunca pueda divulgarse.
4. Usuarios individuales versus roles y grupos
Cuando una empresa tiene pocos empleados, podría parecer sencillo configurar permisos individualmente.
Sin embargo, conforme crece la organización, administrar cada usuario por separado puede convertirse en una tarea complicada.
Por eso, muchos sistemas permiten organizar usuarios mediante roles o grupos.
Ejemplo de estructura de permisos por departamento

Repositorio Documental de la Empresa
⇩
Recursos Humanos
Expedientes del personal
⇩
Contabilidad
Facturas y pagos
⇩
Administración
Contratos e informes
Los grupos facilitan administrar permisos consistentes según las funciones de cada departamento.
Por ejemplo, cuando una nueva persona comienza a trabajar en Contabilidad, se le puede asignar el grupo correspondiente. Así recibe los accesos previamente definidos para su función.
Cuando cambia de departamento o termina su relación laboral, sus permisos deben revisarse o revocarse oportunamente.
Una estructura de grupos bien diseñada reduce la carga administrativa y facilita el mantenimiento de la seguridad.
5. Autenticación: ¿cómo sabe el sistema quién está entrando?
Antes de decidir qué documentos puede consultar una persona, el sistema necesita verificar su identidad.
Este proceso se conoce como autenticación.
La medida más conocida es utilizar un nombre de usuario y una contraseña. Sin embargo, depender exclusivamente de contraseñas puede representar un riesgo.
Una protección adicional es la Autenticación Multifactor (MFA).
Por ejemplo, después de ingresar su contraseña, el usuario debe confirmar su identidad mediante una aplicación de autenticación o un método adicional autorizado.
Entre las buenas prácticas se encuentran:
Utilizar cuentas individuales y evitar credenciales compartidas.
Implementar MFA, especialmente para administradores y accesos remotos.
Desactivar oportunamente las cuentas que ya no se necesitan.
Proteger y limitar las cuentas administrativas.
Establecer mecanismos seguros para recuperar accesos.
No todos los DMS ofrecen MFA directamente. En algunos casos, es necesario integrarlos con un proveedor de identidad o implementar controles adicionales en la infraestructura.
6. Cifrado: proteger la información almacenada y durante su transmisión
El cifrado convierte la información en datos que no pueden interpretarse fácilmente sin las claves correspondientes.
En un repositorio documental deben considerarse dos escenarios:
Tipo de cifrado | ¿Qué protege? |
En tránsito | La información mientras viaja entre el navegador del usuario y el servidor, normalmente mediante HTTPS/TLS. |
En reposo | Los archivos y datos almacenados en discos, servidores o infraestructura de almacenamiento. |
Ambos son importantes.
Por ejemplo, un repositorio puede utilizar HTTPS para proteger la conexión, pero eso no significa necesariamente que los archivos estén cifrados en el almacenamiento.
También debe protegerse la administración de las claves de cifrado y considerar cómo se recuperará la información ante una emergencia.
El cifrado es una medida importante, pero no sustituye los controles de acceso ni una estrategia de seguridad integral.
7. Trazabilidad: saber qué ocurrió con un documento
Imagine que un contrato importante fue modificado o eliminado.
¿Su empresa podría identificar quién realizó la acción y cuándo ocurrió?
La capacidad de registrar actividades se conoce como trazabilidad o auditoría.
Dependiendo de la plataforma y su configuración, pueden registrarse eventos como:
Inicio de sesión y accesos administrativos.
Creación, modificación o eliminación de documentos.
Cambios en permisos.
Acciones de usuarios y procesos automatizados.
Intentos de acceso no autorizado.
Estos registros pueden ayudar a investigar incidentes, identificar errores y demostrar determinados controles durante una auditoría.
Sin embargo, es importante verificar qué eventos registra realmente cada plataforma, cuánto tiempo conserva los registros y quién puede consultarlos.
Un registro de auditoría solo es útil si contiene la información necesaria y se revisa cuando
corresponde.
8. Ejemplo práctico: los expedientes de Recursos Humanos
Consideremos una empresa que decide digitalizar los expedientes de sus empleados.
Cada expediente contiene documentos administrativos y, en algunos casos, información médica o de salud que requiere controles adicionales.
Una estructura podría ser:
📁 Recursos Humanos
📁 Personal Administrativo
📁 Personal Unionado
📁 Empleado 001
📑 Expediente Personal
📑 Expediente Médico / Enfermedad — Restringido
En este escenario:
Expediente Personal: puede estar disponible para los empleados de Recursos Humanos que necesitan administrarlo.
Expediente Médico / Enfermedad: debe mantenerse separado y accesible únicamente al personal autorizado según los requisitos legales y las políticas de la organización.
Gerentes y supervisores: pueden necesitar cierta información administrativa, pero no necesariamente acceso al expediente completo.
La separación visual mediante carpetas no es suficiente. Es indispensable configurar y comprobar los permisos efectivos de cada usuario.
Además, la aplicación de HIPAA, las leyes laborales, las obligaciones de confidencialidad y otros requisitos depende de la naturaleza de la información y del tipo de organización.
9. ¿Qué ocurre si alguien elimina documentos o un ransomware afecta el repositorio?
Aquí debemos distinguir tres conceptos que frecuentemente se confunden:
Seguridad, respaldo y recuperación no son lo mismo.
Un DMS puede contar con permisos adecuados y, aun así, sufrir una falla de almacenamiento, eliminación accidental, incidente de ransomware o problema técnico.
Por eso, la estrategia debe contemplar:
Respaldos independientes y protegidos contra modificaciones no autorizadas.
Copias fuera del sistema principal, según el riesgo.
Pruebas periódicas de restauración.
Actualizaciones y mantenimiento de la plataforma.
Procedimientos para responder a incidentes.
Un plan para recuperar operaciones cuando el sistema no esté disponible.
La sincronización de archivos tampoco sustituye automáticamente un respaldo: una eliminación o alteración puede propagarse a otros dispositivos.
Un repositorio seguro no es solamente aquel que protege sus documentos hoy, sino el que permite recuperarlos cuando algo sale mal.
10. Cinco preguntas para evaluar la seguridad de su repositorio
Autoevaluación rápida
¿Cada empleado tiene una cuenta individual y permisos acordes con sus funciones?
¿Los documentos confidenciales están separados y protegidos mediante controles de acceso efectivos?
¿Utilizamos MFA y conexiones seguras para los accesos que lo requieren?
¿Podemos identificar actividades importantes, cambios de permisos y modificaciones de documentos?
¿Tenemos respaldos independientes y hemos probado que podemos restaurar la información?
11. ¿Cómo puede ayudarle DigitBound?
La seguridad documental debe considerarse desde el diseño del repositorio, no después de haber migrado miles de archivos.
En DigitBound ayudamos a las empresas a evaluar, implementar y configurar soluciones de gestión documental adaptadas a sus necesidades operacionales.
Nuestros servicios pueden incluir:
Evaluación de necesidades y estructura documental.
Implementación y configuración de repositorios DMS, incluyendo soluciones como Paperless-ngx.
Diseño de grupos, roles y permisos de acceso.
Organización, digitalización, OCR e indexación.
Configuración de medidas de seguridad y respaldo, según el alcance contratado.
Capacitación de usuarios y administradores.
Opciones de soporte y mantenimiento continuo.
El objetivo es que su empresa no solamente almacene documentos, sino que pueda administrarlos de manera organizada, eficiente y con controles de seguridad apropiados.
Conclusión: la información correcta, en manos de las personas correctas
La verdadera transformación digital no consiste en que todos puedan acceder a todo.
Consiste en que cada persona pueda encontrar la información que necesita, cuando la necesita, sin comprometer la confidencialidad, integridad y disponibilidad de los documentos de la empresa.
Un repositorio bien diseñado combina organización, facilidad de búsqueda, permisos, autenticación, trazabilidad y recuperación.
Porque encontrar un documento en segundos es importante. Saber que está protegido es igual de importante.
¿Quiere ver cómo funciona un repositorio documental moderno?
¡Vea un Sistema de Gestión Documental en acción!
Conozca cómo un DMS como Paperless-ngx puede ayudar a organizar, buscar y administrar documentos con controles de acceso configurables.
Solicite nuestra Demo Gratuita o un Diagnóstico Digital para evaluar las necesidades de su empresa.
DigitBound | 787-428-0058 | www.digitbound.com
👍Dale Like y sigue a DigitBound para más consejos prácticos sobre digitalización, gestión documental y transformación digital.
Próximo artículo de la serie
Artículo #6: Respaldo y Recuperación de Documentos Digitales: ¿Qué pasaría si mañana pierde acceso a toda su información?
Exploraremos las diferencias entre respaldo, sincronización y recuperación, así como las medidas que toda empresa debe considerar para proteger su información ante errores humanos, fallas tecnológicas y ataques cibernéticos.
DigitBound | Transformando información. Impulsando negocios.


Comments